
Llegar al hotel y descubrir que tu reserva no existe o que el dinero ha desaparecido es un problema más común de lo que creemos. Y como empresa también podemos sufrir las consecuencias cuando se comete este fraude hacia nuestros clientes. Este escenario es el resultado de una de las ciberestafas más sofisticadas y dañinas del momento: el Reservation Hijack Scam (o secuestro de reservas). Hoy te explicamos en detalle qué es, cómo funciona y, lo más importante, cómo evitarlo.
¿Qué es el Reservation Hijack Scam?
El Reservation Hijack es una evolución del phishing tradicional que afecta al sector turístico y hotelero. No se trata simplemente de un correo falso al azar; en este caso, los ciberdelincuentes logran entrar de forma ilegítima en los sistemas de gestión de un hotel o en sus cuentas de plataformas de reserva (como Booking.com, Expedia, etc.).
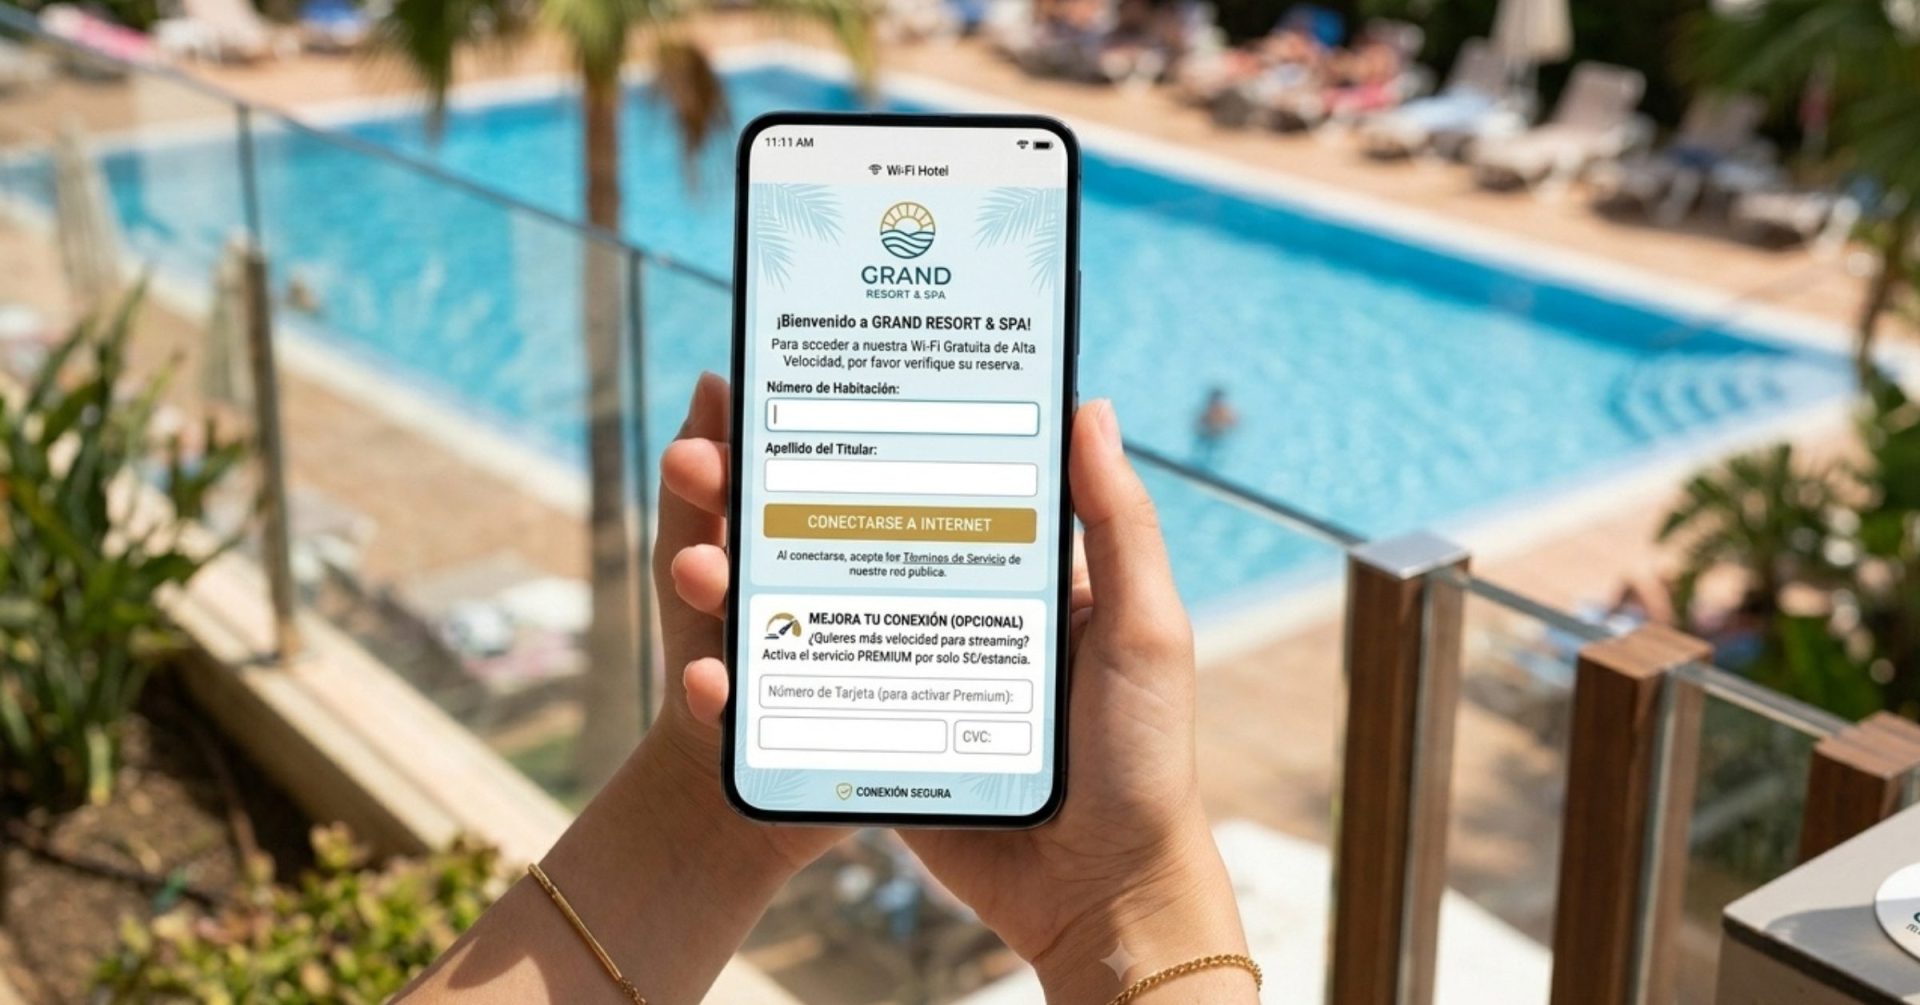
Una vez dentro, utilizan los canales de comunicación oficiales de la plataforma para contactar directamente con los clientes que tienen reservas reales y confirmadas, solicitando un pago extra o una «verificación de tarjeta» para no cancelar la estancia.
¿Cómo sucede?
Este fraude se ejecuta principalmente en dos fases bien diferenciadas:
Fase 1: El ataque al hotel (El origen)
Los estafadores envían un correo de phishing al personal del hotel. Suelen hacerse pasar por un cliente anterior que, por ejemplo, «dejó olvidada una documentación médica importante» o que tiene «alergias severas», adjuntando un enlace o un archivo comprimido. Al abrirlo, se instala un malware de tipo infostealer (ladrón de credenciales) que roba las contraseñas de acceso al portal de reservas del hotel.
Fase 2: El engaño al cliente (El secuestro)
Con el acceso legítimo del hotel, los atacantes ven quiénes van a viajar. Utilizan el propio chat oficial de la aplicación de reservas para escribir al cliente. Al recibir el mensaje dentro de la app oficial, la víctima no sospecha. El mensaje suele decir algo como: “Hubo un error con su tarjeta. Por favor, reintroduzca sus datos en este enlace en las próximas 24 horas o su reserva se cancelará”. El enlace redirige a una web clon de la original que roba el dinero y los datos bancarios de los clientes.
Los mayores riesgos
Las consecuencias de este ataque son graves y bidireccionales:
- Para los usuarios/ciudadanos: Pérdida directa de dinero, robo de datos bancarios o exposición de información personal (DNI, fechas de viaje, nombres de acompañantes) entre otros.
- Para las empresas (Hoteles y Agencias): Aunque el fallo técnico inicial sea del hotel por haber sido infectado, el cliente culpará a la marca. Esto se traduce en pérdida de confianza, cancelación de futuras reservas y posibles sanciones legales por brechas de seguridad de datos (como el RGPD en Europa).
¿Soluciones posibles si ya ha ocurrido?
Si el fraude ya se ha ejecutado, se debe activar un protocolo de contención inmediata:
- Si eres el cliente: Contacta inmediatamente con tu banco para anular la tarjeta, denuncia el fraude ante las Fuerzas y Cuerpos de Seguridad del Estado (Policía o Guardia Civil) y notifica tanto al hotel como a la plataforma matriz por canales alternativos (llamada telefónica directa).
- Si eres la empresa: Cambia de forma inmediata todas las credenciales de acceso, fuerza el cierre de sesiones activas, realiza un escaneo profundo con antivirus corporativo para eliminar el malware de los equipos y notifica la brecha de seguridad a la plataforma (ej. Booking) y a la autoridad de protección de datos competente dentro de las primeras 72 horas.
¿Cómo evitar el Reservation Hijack Scam?
La prevención es la única solución 100% efectiva contra el secuestro de reservas.
Si eres una Empresa / Hotel:
- Doble factor de autenticación (2FA): Es obligatorio. Aunque te roben la contraseña con un malware, no podrán entrar al sistema sin el código dinámico de tu móvil.
- Formación al empleado: Enseñar al personal a desconfiar de archivos adjuntos extraños (.zip, .exe) o enlaces externos que envíen supuestos «clientes».
- Aislamiento de sistemas: Las computadoras de la recepción que gestionan las reservas no deberían usarse para navegar por internet de forma recreativa o consultar correos personales.
Si eres un Cliente / Viajero:
- Regla de oro: Ninguna plataforma hotelera oficial te pedirá que pagues o verifiques tu tarjeta a través de un enlace de chat externo.
- Verificación cruzada: Si recibes un mensaje de urgencia, llama directamente al hotel buscando su teléfono en Google o en su web oficial (no el número que te den en el mensaje de posible fraude) y pregunta si el requerimiento es real.
- Revisa la URL: Si te diriges a la página web por error, comprueba que la barra de direcciones muestra exactamente el dominio oficial (ej. booking.com/ y no booking-reservas-seguras.com/).
¿Quieres proteger tu infraestructura hotelera o formar a tus empleados para evitar que caigan en estas trampas? En Unitel Formación ofrecemos auditorías de seguridad y cursos prácticos de concienciación contra el phishing adaptados a tu negocio. ¡Contacta con nosotros!
