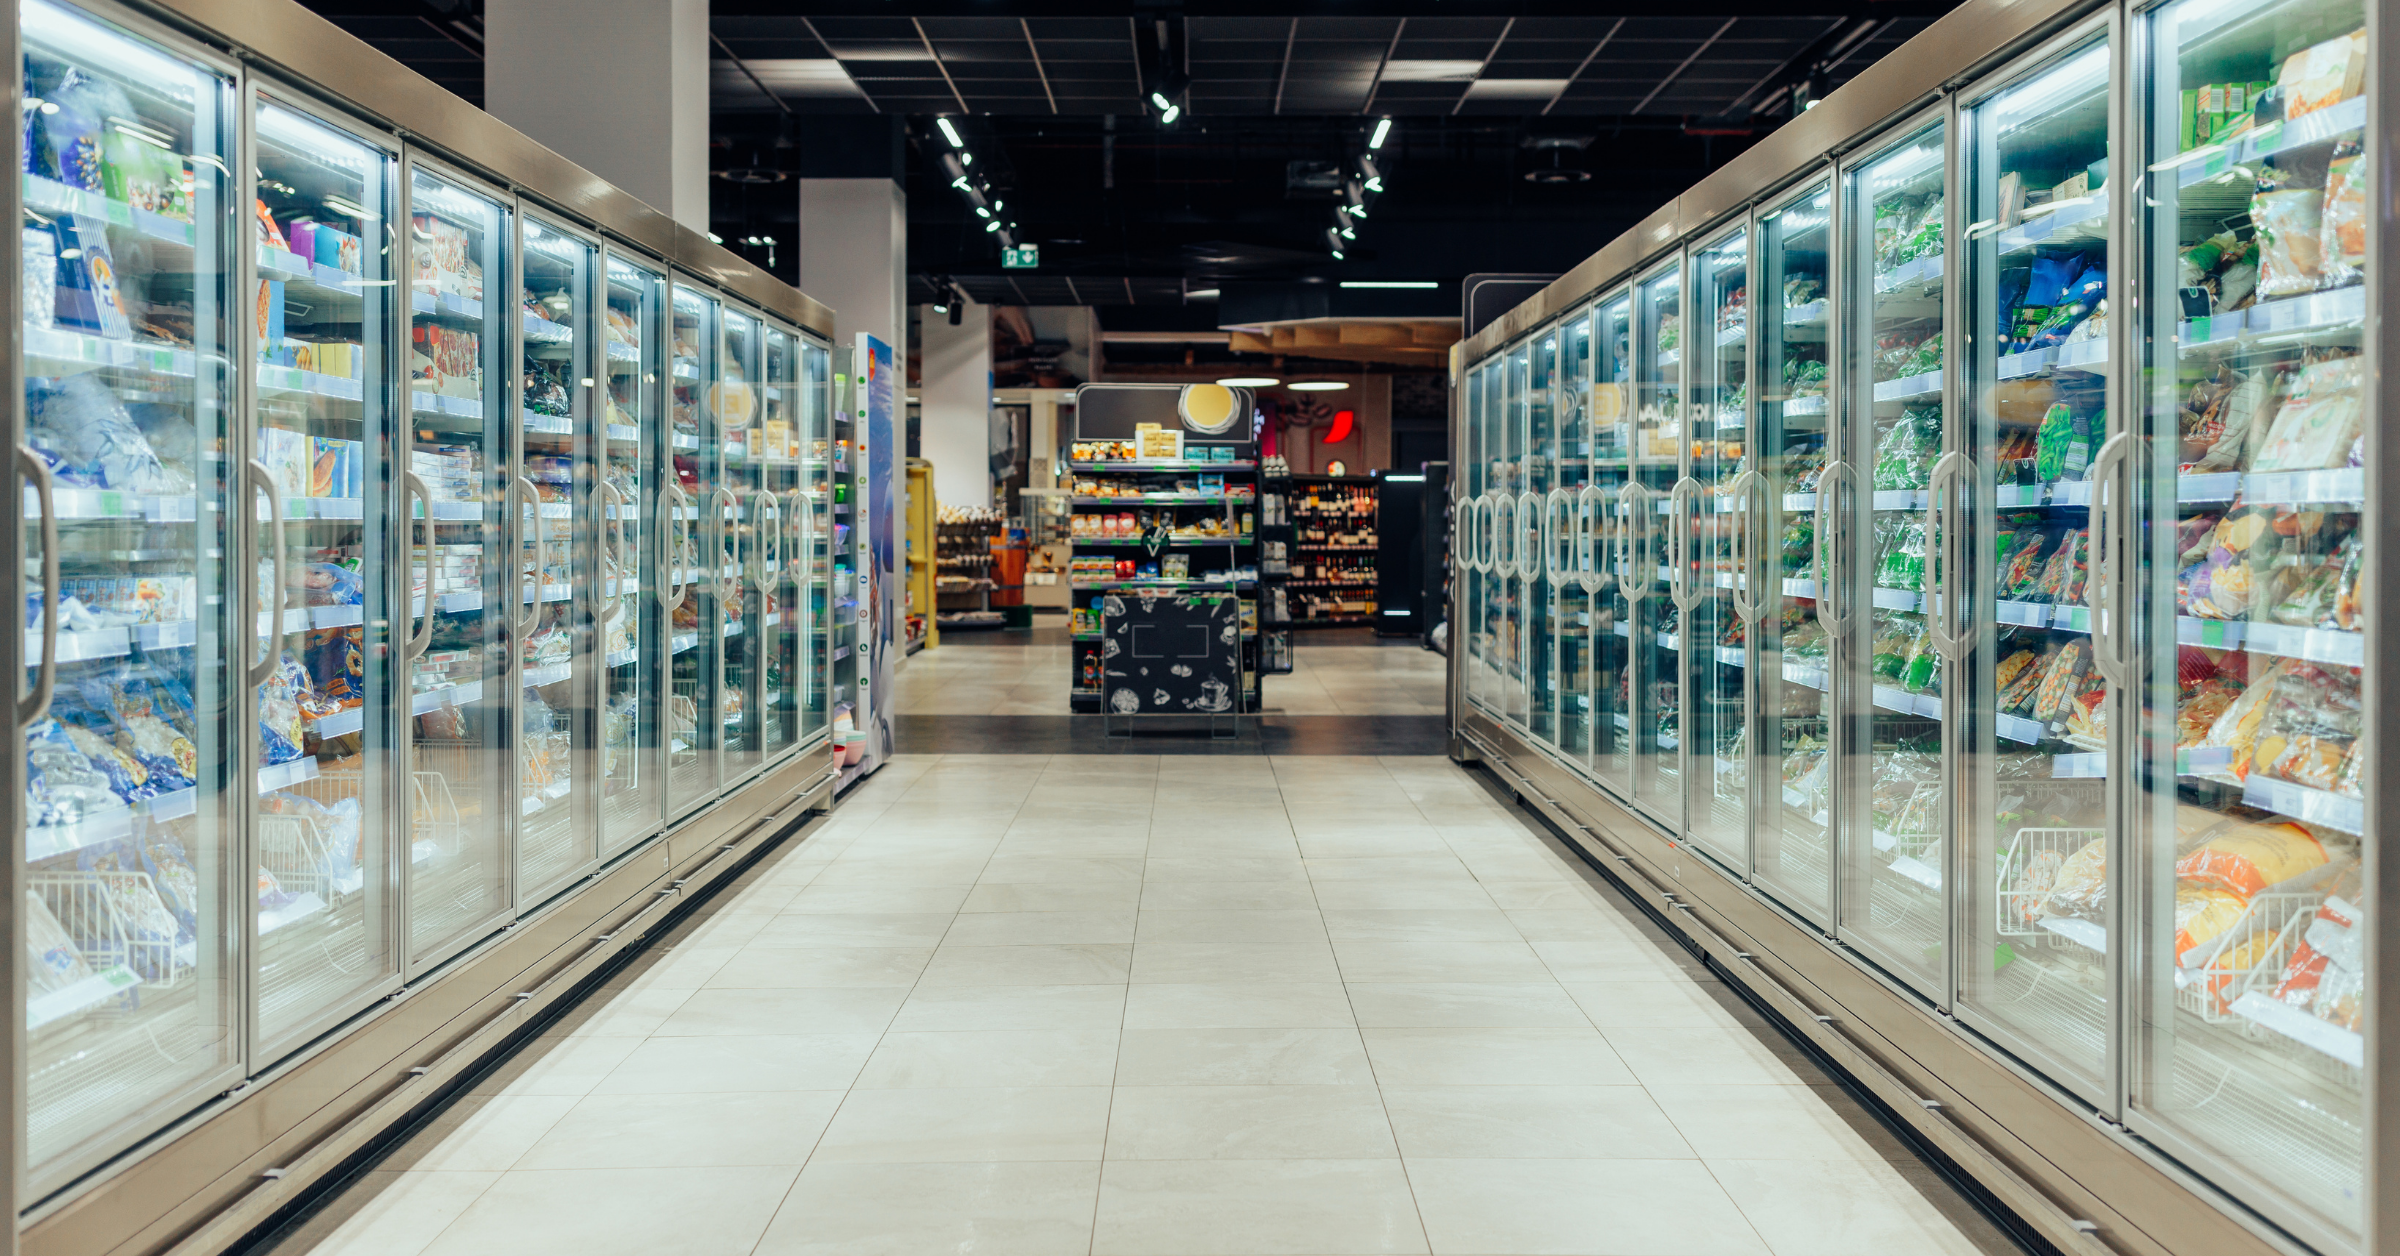
En las últimas semanas hemos oído en dos ocasiones distintos casos sobre la manipulación remota que han sufrido congeladores y cámaras frigoríficas de cadenas de supermercados en Europa. Esta manipulación ha provocado pérdidas de alimentos a gran escala y conseguir poner de manifiesto un riesgo: los dispositivos IoT.
Esto demuestra una nueva realidad que, para muchos, no existía hasta ahora: los ciberatacantes no tienen como único objetivo el robo de contraseñas, el acceso a información confidencial o el bloqueo de equipos y sistemas de empresas y organizaciones.
En esta ocasión, han puesto el foco en un elemento que normalmente pasa desapercibido cuando hablamos de ciberseguridad, como es el sistema de refrigeración de las cadenas de supermercados.
¿Qué supermercados han visto afectados sus dispositivos IOT?
Durante la noche del 1 al 2 de noviembre, distintas cadenas de supermercados de Europa detectaron alteraciones en sus equipos de refrigeración. En varios casos, las temperaturas de los sistemas de refrigeración llegaron a alcanzar los 50ºC, obligando a retirar de la venta grandes cantidades de alimentos.
No era la primera vez que esto ocurría. Unos 20 días antes, el 12 de octubre, cientos de supermercados franceses sufrieron incidentes de la misma naturaleza, relacionados con los sistemas de refrigeración.
Esta segunda oleada de ataques no se limitó al país galo, sino que se extendió a 9 países europeos: Bélgica, Suecia, Irlanda, Finlandia, Estonia, Luxemburgo, Países Bajos, Italia y Portugal. Entre las cadenas y establecimientos afectados se encuentran Carrefour, Delhaize, ICA, Coop, SuperValu, Intermarché y Spar, además de otros negocios del sector alimentario.
Algunos negocios cifraron las pérdidas en varias decenas de miles de euros, pero el impacto va más allá. Fue obligatorio retirar miles de alimentos de la venta con el fin de garantizar la seguridad de los consumidores.
Pero, ¿cómo consiguieron atacar sus dispositivos IOT de refrigeración?
La explicación reside en un punto clave, como es la conexión entre los equipos físicos y los sistemas informáticos que permiten controlarlos.
Una gran cantidad de supermercados utilizan sistemas inteligentes que pueden supervisarse y gestionarse a distancia. Esta tecnología permite controlar temperaturas, programar ciclos de funcionamiento, recibir alertas y detectar posibles averías sin necesidad de desplazarse físicamente supermercado por supermercado.
Sin embargo, como ocurre siempre con la tecnología, este avance supone una posible nueva vulnerabilidad lista para ser explotada por ciberatacantes.
Según las investigaciones realizadas, los atacantes consiguieron acceder de forma no autorizada a los sistemas de control de la refrigeración y modificaron su funcionamiento. Algunos fabricantes de estos sistemas de refrigeración centran el foco en softwares desactualizados, contraseñas predeterminadas o conexiones de red protegidas de manera insuficiente.
¿Cómo pueden protegerse las empresas?
La prevención es fundamental para evitar qué dispositivos se convierten en puntos débiles dentro de una infraestructura tecnológica.
Entre las medidas más importantes podemos encontrar:
- Actualizar los sistemas
- Eliminar las contraseñas predeterminadas
- Limitar el acceso remoto a personas fuera de la organización
- Segmentar las redes informáticas de la empresa de los sistemas OT
Además de todas estas acciones, las empresas deberían contar con procedimientos de actuación ante incidentes que permitan detectar anomalías y mantener el control de las instalaciones incluso cuando alguno de los sistemas digitales falle.
Los ataques recientes a supermercados nos dejan una importante conclusión: la ciberseguridad no consiste únicamente en proteger ordenadores, móviles o bases de datos. Cualquier sistema conectado puede ser un objetivo. Anticiparse a las amenazas es la mejor forma de protegerlo.